Bart Preneel en team hackten Tesla X en haalden wereldnieuws
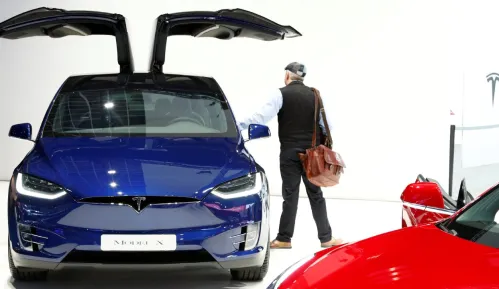
Onderzoekers van de KU Leuven vonden in 2020 een beveiligingslek in de sleutel van de Tesla Model X. Een hacker zou de auto kunnen openen en ermee wegrijden. Hun 'stunt' haalde het wereldnieuws.
De elektrische wagenfabrikant Tesla werd enkele jaren geleden gedwongen een software-update door te voeren van de sleutel van hun Model X. Tesla reageerde daarmee op een beveiligingslek dat was blootgelegd door de Leuvense onderzoekers van het COSIC-lab. Die onderzoeksgroep is een wereldautoriteit in digitale beveiliging en cryptografie. Aan het hoofd ervan staat Bart Preneel, spreker op and& connect.
COSIC-onderzoeker Lennert Wouters kon de sleutel van een Model X draadloos hacken, omdat het updatemechanisme ervan niet goed beveiligd was. Dat liet toe de auto te openen. Een twee beveiligingslek maakt het mogelijk om een andere - gemodificeerde - sleutel aan de auto te koppelen en ermee weg te rijden. 'De combinatie van twee kwetsbaarheden laat toe dat een hacker kan wegrijden met een Tesla Model X in enkele minuten tijd', stelt Wouters aan het technologieblad Wired.
De KU Leuven-onderzoekers stelden Tesla toen op de hoogte van de zwakke plekken in de beveiliging. De fabrikant erkende de problemen, kende een beloning toe (een 'bug bounty' in het jargon) en stuurde bij. Het was niet de eerste keer dat Tesla met de billen bloot stond tegenover de KU Leuven-onderzoekers. Ook bij het oudere Model S legde het Cosic-lab al kwetsbaarheden bloot in de sleutels.
A line-up of human-centric innovators
These technology experts know their way around the latest innovations, but they always keep in mind that we're humans first.